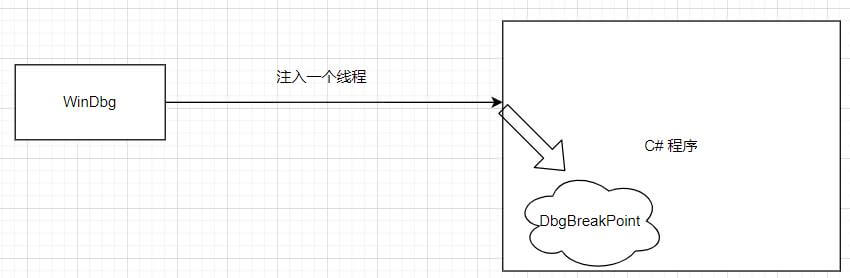
一、实现原理 # Z8 Q) P3 a8 a 1. 基本思路 + G/ e6 Z4 b: ]( |" d/ s 6 ?% G# S2 w& S+ _. q2 \
; {- D- i5 D1 {0 y( B/ [ 2. 案例演示 " H, ]+ m- [- ~, r: u% X 2 G9 Y( U* r3 s% F, a' y/ W internal class Program
{
static void Main(string[] args)
{
for (int i = 0; i < 10000; i++)
{
Console.WriteLine($"{DateTime.Now},i={i}");
Thread.Sleep(1000);
}
}
}2 l, n6 g6 Y$ G/ M% E. s5 @
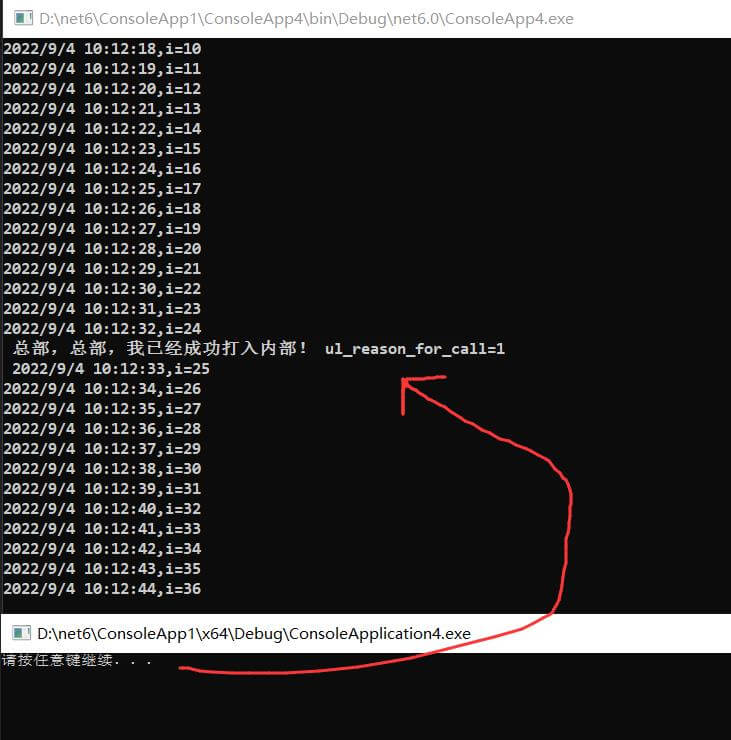
4 E% E$ y+ i0 O2 c & s; H( |# r: ?, u 3. 自定义注入 * e, x: u% }. T9 X, O " R. I* I& Q- O# @ 注入一个线程到 C# 程序中。 让程序加载一个 dll 文件。 在 dll 中做一些我想做的业务逻辑。* z* @3 H! _6 b1 f2 X" y 6 `* _! P9 f0 o8 B( u+ Z P #include <iostream>
#include <Windows.h>
#include <stdio.h>
#include <stdlib.h>
#include <Tlhelp32.h>
DWORD GetPid(const WCHAR* szName)
{
HANDLE hprocessSnap = NULL;
PROCESSENTRY32 pe32 = { 0 };
hprocessSnap = CreateToolhelp32Snapshot(TH32CS_SNAPPROCESS, 0);
pe32.dwSize = sizeof(PROCESSENTRY32);
if (Process32First(hprocessSnap, &pe32))
{
do {
if (!wcscmp(szName, pe32.szExeFile)) {
return (int)pe32.th32ProcessID;
}
} while (Process32Next(hprocessSnap, &pe32));
}
else
{
CloseHandle(hprocessSnap);
}
return 0;
}
int main()
{
const wchar_t* path = L"D:\\net6\\ConsoleApp1\\x64\\Debug\\MyInject.dll"; //要注入的dll文件地址
//1. 获取进程ID
DWORD procID = GetPid(L"ConsoleApp4.exe");
//2. 获取进程句柄
HANDLE hProcess = OpenProcess(PROCESS_ALL_ACCESS, FALSE, procID);
//3. 在目标进程中开辟一块空间
LPVOID pRemoteAdress = VirtualAllocEx(hProcess, NULL, wcslen(path) * 2, MEM_COMMIT, PAGE_READWRITE);
//4. 将 path 写入到这块空间中
BOOL bRet = WriteProcessMemory(hProcess, pRemoteAdress, path, wcslen(path) * 2, NULL);
//5. 让目标线程调用 LoadLibraryW 加载我们注入的 dll
HMODULE hModule = GetModuleHandle(L"kernel32.dll");
LPTHREAD_START_ROUTINE dwLoadAddr = (LPTHREAD_START_ROUTINE)GetProcAddress(hModule, "LoadLibraryW");
HANDLE hThread = CreateRemoteThread(
hProcess,
NULL,
0,
(LPTHREAD_START_ROUTINE)dwLoadAddr,
pRemoteAdress,
NULL,
NULL
);
//6. 函数执行完后,释放这块空间。
WaitForSingleObject(hThread, -1);
VirtualFreeEx(hProcess, pRemoteAdress, 1, MEM_DECOMMIT);
system("pause");
return 0;
}9 D4 s1 ]5 |* m$ A
3 F+ O6 l. d3 ~ \: J2 Z; v! n 二、总结 " x; o' n8 j$ x) V 这就是对 WinDbg 实现注入拦截的一个衍生知识,整体思路还是很明朗的,当然有注入,就有反注入,比如下面两条策略。/ Q G" L& b4 B 设置进程的保护属性。 屏蔽 或者 混淆 Win32 的 LoadLibraryW 函数。- r! E, f2 ]+ ~4 l7 @" i, U8 s  |手机版|小黑屋|paopaomj.COM
(
 渝ICP备18007172号|
 渝公网安备50010502503914号 )


 发表于 2022-9-6 07:46:53